Una campaña para descubrir lo que ya éramos

Después de trece años de despacho, este verano decidimos detenernos a pensar no tanto en qué hacemos, sino en cómo lo hacemos. El resultado ha sido una nueva manera de contar Víctor Martínez Abogado. Aunque quizá sea más exacto decir que hemos encontrado las palabras —y las imágenes, y hasta las canciones— para contar algo que ya estaba ahí.

Esta fue la primera pieza que hicimos este verano.

UnCommodity. Pensar más allá del formulario.

Entonces nos gustó la idea.

Ahora sabemos mucho mejor por qué.

Trece años después

Víctor Martínez Abogado nació en 2013.

Trece años dan para llevar muchos asuntos, conocer a muchas personas y comprobar que casi nunca los problemas reales llegan tan ordenados como aparecen en los formularios.

También dan para cambiar.

Ha cambiado el Derecho. Ha cambiado la tecnología. Han aparecido formas de contratar, de comunicarnos y de relacionarnos que hace trece años apenas existían. Y la inteligencia artificial empieza ahora a plantearnos preguntas jurídicas que hace muy poco tiempo ni siquiera sabíamos que tendríamos que formular.

El despacho también ha cambiado.

Este verano decidimos detenernos un momento y mirar hacia atrás.

No para preguntarnos qué queríamos ser durante los próximos trece años, sino algo aparentemente más sencillo:

¿Cómo estamos trabajando realmente?

La respuesta acabó siendo bastante más interesante de lo que esperábamos.

No necesitábamos inventarnos una identidad

Podríamos llamarlo rebranding.

Hay un nuevo logotipo. Hay una nueva identidad visual. Han aparecido tres letras —VMA— que sintetizan Víctor Martínez Abogado. Hemos reformulado buena parte de nuestra web. Y durante varias semanas hemos publicado una serie de piezas gráficas con un lenguaje deliberadamente distinto del habitual en la comunicación jurídica.

Pero, visto ahora, el proceso fue casi el contrario de un rebranding convencional.

No decidimos primero qué queríamos parecer para construir después una imagen que lo transmitiera.

Intentamos averiguar qué éramos ya.

Miramos cómo estábamos abordando asuntos de familia, discapacidad, propiedad intelectual, protección de datos o reclamaciones frente a determinados modelos de formación online. Miramos también hacia los nuevos problemas relacionados con la tecnología y la inteligencia artificial.

Ámbitos jurídicos muy distintos.

Y, sin embargo, aparecía una manera bastante reconocible de enfrentarnos a todos ellos.

Quizá la campaña no estaba construyendo una identidad.

Estaba haciéndola visible.

No default answer

Una de las primeras ideas que apareció fue esta:

NO DEFAULT ANSWER.

No hay una respuesta por defecto.

Puede parecer una obviedad. Para nosotros terminó siendo algo parecido a una declaración de principios.

Los abogados necesitamos categorías. El Derecho funciona necesariamente con ellas. Divorcios, herencias, propiedad intelectual, consumo, protección de datos, discapacidad…

También las páginas web de los despachos suelen organizarse así. Es lógico: permiten explicar qué hacemos.

El problema comienza cuando confundimos la categoría con el problema.

Porque las personas no suelen llegar a un abogado con una categoría jurídica perfectamente construida. Llegan con algo que les está ocurriendo.

Una empresa está utilizando unas fotografías sin permiso. Una academia continúa reclamando pagos pese a los problemas existentes en la contratación. Una pareja necesita ordenar jurídicamente una separación sin destruir todo lo que queda alrededor. Una familia intenta encontrar los apoyos adecuados para que una persona con discapacidad pueda ejercer sus derechos con la mayor autonomía posible. Una empresa empieza a utilizar inteligencia artificial y descubre que aparecen preguntas que no caben limpiamente en ninguna casilla.

El cliente no tiene por qué saber previamente qué formulario necesita.

Tiene que poder contarnos qué le ocurre.

Cada problema merece su propia pregunta

De No default answer apareció casi inevitablemente la siguiente idea.

Cada problema merece su propia pregunta.

Porque antes de buscar la respuesta hay algo más importante: asegurarse de que estamos respondiendo a la pregunta correcta.

Una parte sustancial del trabajo jurídico ocurre precisamente ahí.

¿Qué ha sucedido realmente? ¿Qué quiere conseguir la persona que tenemos delante? ¿Qué hechos son importantes? ¿Qué podemos acreditar? ¿Qué intereses hay detrás de las posiciones iniciales? ¿Estamos ante un problema que necesita un procedimiento judicial o existe una solución mejor?

Solo entonces llega el Derecho.

Y después, en su caso, llega el formulario.

Pensar más allá del formulario

Esta idea empezó a repetirse durante toda la campaña.

No porque despreciemos los formularios. Todo lo contrario.

Los procedimientos, los modelos, los protocolos y la experiencia acumulada permiten trabajar mejor. No tendría ningún sentido reinventar cada día lo que ya sabemos hacer.

Pero existe una diferencia importante entre utilizar una herramienta después de pensar y utilizarla para evitar pensar.

Dos divorcios pueden seguir el mismo procedimiento y ser dos problemas completamente distintos. Dos reclamaciones de consumo pueden invocar las mismas normas y exigir estrategias diferentes. Dos conflictos aparentemente idénticos pueden necesitar soluciones opuestas porque las personas, los intereses o las pruebas no son los mismos.

El expediente tiene una categoría.

El problema tiene una historia.

La campaña empezó a contestarnos

Y entonces ocurrió algo que no habíamos previsto del todo.

Las piezas empezaron a dialogar entre sí.

No default answer.

Cada problema merece su propia pregunta.

Pensar más allá del formulario.

Not just a prompt.

Esta última apareció hablando de inteligencia artificial, pero acabó diciendo algo que servía también para describir el despacho.

Preguntar bien es importante.

Nunca ha sido suficiente.

Una pregunta —a una inteligencia artificial, a un cliente, a un expediente o a nosotros mismos— tiene valor cuando sabemos qué hacer con la respuesta.

Había que añadir una segunda parte a nuestra reivindicación de pensar.

Había que hacer.

Pensar. Hacer. Resolver.

Esta quizá sea una de las conclusiones más importantes de todo el proceso.

No nos interesa «pensar diferente» como una declaración estética.

El análisis jurídico tiene que convertirse en estrategia. Y la estrategia tiene que producir decisiones.

Pensar. Hacer. Resolver.

Eso modifica incluso la manera de entender actuaciones aparentemente rutinarias.

Una reclamación extrajudicial, por ejemplo, no es simplemente el trámite que hacemos antes de que empiece «el caso».

Ya es parte del caso.

Lo que decimos, lo que decidimos no decir, los documentos que aportamos, la posición jurídica que construimos, las alternativas que dejamos abiertas y hasta el momento en el que actuamos pueden condicionar todo lo que ocurra después.

La estrategia no empieza cuando entramos en el juzgado.

Empieza cuando comprendemos el problema.

Think out of the checkbox

A esas alturas la campaña ya estaba diciendo algo bastante concreto.

No se trataba de pensar fuera de la caja por el mero placer de ser diferentes.

Quizá se trataba de algo más preciso:

pensar fuera de la casilla.

No aceptar que la primera clasificación del problema sea necesariamente la correcta. No permitir que la herramienta determine la pregunta. No confundir el procedimiento con el objetivo.

Y, al mismo tiempo, saber volver a la casilla cuando es la herramienta adecuada.

Porque pensar de otra manera no consiste en hacer cosas extravagantes.

Consiste en elegir conscientemente qué hacemos y por qué.

Bueno. Vamos a leer la norma

Hubo todavía una pieza que parecía hablar de otra cosa.

«Todo ha cambiado».

«Ya están multando».

«Puedes enfrentarte a sanciones millonarias».

El lenguaje jurídico en redes sociales ha aprendido demasiado bien algunas técnicas del clickbait. Cada nueva norma parece llegar acompañada de una sirena de emergencias.

Nosotros preferimos otra reacción.

Bueno. Vamos a leer la norma.

Comprobar qué dice realmente. A quién afecta. Desde cuándo. Qué obligaciones establece. Qué excepciones contiene. Qué consecuencias pueden producirse de verdad.

Y solo después decidir.

Nos dimos cuenta de que aquello también pertenecía a la misma campaña.

Porque No default answer, pensar más allá del formulario y vamos a leer la norma procedían, en el fondo, de una misma actitud.

Antes de responder, entender.

Del problema a la solución

Todo aquello terminó afectando incluso a nuestra página web.

La estructura tradicional de un despacho invita a empezar por los servicios: «Derecho de familia», «propiedad intelectual», «consumo», «protección de datos»…

Nosotros queríamos probar otra puerta de entrada.

Cuéntanos el problema.

No necesitas saber previamente qué procedimiento corresponde. Ni cómo se llama jurídicamente lo que te está ocurriendo. Ni llegar al despacho con la solución medio construida.

Ese es nuestro trabajo.

Escuchar el problema, entenderlo, determinar qué herramientas jurídicas pueden servir y construir una estrategia.

Del problema a la solución.

Eso es VMA.

O, siendo más exactos, descubrimos que eso llevaba bastante tiempo siendo VMA.

Solo que todavía no lo habíamos formulado así.

¿Puede un despacho de abogados tener banda sonora?

Y mientras hacíamos todo esto ocurrió otra cosa.

La campaña empezó a sonar.

Desde el principio habíamos acompañado las piezas con canciones. No como simple música de fondo ni como un recurso para intentar conseguir unos segundos más de atención en Instagram.

Las canciones también decían cosas.

Añadían una referencia, una ironía, un estado de ánimo o una segunda lectura.

Bowie, Talking Heads, DEVO y otros fueron apareciendo junto a las piezas hasta que nos hicimos una pregunta bastante poco habitual en la comunicación de un despacho:

¿Un despacho de abogados puede tener banda sonora?

Decidimos que el nuestro sí.

Así nació VMA Awesome Mix Vol. 1.

Porque si estábamos intentando explicar quiénes somos, tampoco tenía demasiado sentido dejar fuera la cultura que forma parte de nuestra manera de mirar las cosas.

Ley.

Ideas.

Música.

Personas.

Hay canciones, películas, libros e imágenes que nos enseñan a mirar mucho antes de que intentemos convertir esa mirada en un método. Probablemente también están presentes cuando trabajamos: en la curiosidad, en cierta resistencia a las respuestas demasiado obvias, en el gusto por relacionar cosas aparentemente alejadas y en la costumbre de buscar otro ángulo cuando el primero no funciona.

Quizá un despacho tampoco tenga por qué ser únicamente un catálogo de servicios.

UnCommodity

Y llegamos otra vez al principio.

UnCommodity. Pensar más allá del formulario.

Fue la primera pieza de la campaña.

Cuando la hicimos, queríamos expresar una intuición: un servicio jurídico no debería convertirse en un producto indiferenciado, intercambiable, construido a partir de respuestas idénticas para problemas aparentemente semejantes.

Después vinieron todas las demás.

Y al volver ahora a aquella primera imagen resulta curioso comprobar que buena parte de lo que hemos descubierto estaba ya allí.

No queríamos decir que cada asunto exigiera inventar el Derecho desde cero.

Queríamos decir algo bastante más sencillo.

Que las herramientas están al servicio del problema.

Que el formulario viene después de pensar.

Que no existe una respuesta por defecto.

Que cada problema merece su propia pregunta.

Que preguntar bien no basta.

Que hay que pensar, hacer y resolver.

Y que, de vez en cuando, antes de anunciar que todo ha cambiado, conviene sentarse tranquilamente y leer la norma.

Beginning to see the light

Después de trece años podríamos decir que este verano hemos hecho un rebranding.

Sería cierto.

Hay un nuevo logotipo. Una nueva identidad visual. Una web reformulada. Un lenguaje gráfico distinto. Unas siglas —VMA— que cada vez nos resultan más naturales.

Pero sería una explicación incompleta.

Porque no hemos intentado inventar una nueva personalidad para Víctor Martínez Abogado.

Hemos intentado descubrir cuál tenía ya.

La campaña comenzó preguntándonos cómo queríamos contar el despacho.

Y terminó ayudándonos a entenderlo.

Quizá por eso la canción adecuada para cerrar todo esto sea Beginning to See the Light, de The Velvet Underground.

No porque después de trece años hayamos decidido convertirnos en otra cosa.

Precisamente por lo contrario.

Porque empezamos a ver con bastante claridad lo que llevábamos tiempo siendo.

VMA — Del problema a la solución.

De la carpeta al problema: hacia una protección de datos post cumplimiento

Durante años, buena parte de la conversación sobre protección de datos ha girado alrededor del cumplimiento.

Y era lógico que así fuera. La consolidación de un marco normativo exigente, especialmente a partir del Reglamento General de Protección de Datos, obligó a empresas, administraciones y organizaciones de todo tipo a revisar procedimientos que hasta entonces habían recibido una atención muy desigual. Había que identificar tratamientos, determinar sus bases jurídicas, revisar cláusulas, regular las relaciones con encargados, establecer procedimientos para el ejercicio de derechos, analizar riesgos y ser capaces, además, de acreditar que todo ese trabajo se había realizado.

El resultado ha sido una indudable profesionalización de la protección de datos. Pero también ha producido una cierta identificación entre protección de datos y gestión documental.

En demasiadas organizaciones, la pregunta «¿cómo estamos en protección de datos?» sigue conduciendo casi automáticamente a otra: «¿tenemos los documentos?».

La documentación es necesaria. El problema empieza cuando creemos que es suficiente.

El mapa no es el territorio

Una organización puede disponer de un registro de actividades de tratamiento perfectamente elaborado, contratos de encargado, cláusulas informativas, políticas internas y procedimientos para atender el ejercicio de derechos y encontrarse, sin embargo, bastante desorientada ante muchos de los problemas de privacidad que surgen en su actividad cotidiana.

¿Qué ocurre cuando un trabajador comienza a utilizar una herramienta de inteligencia artificial con información de clientes?

¿Puede Marketing incorporar una determinada plataforma a una campaña?

¿Qué información puede compartirse con un nuevo proveedor?

¿Hasta dónde puede llegar la empresa en el control de los dispositivos utilizados por sus trabajadores?

¿Qué hacemos cuando alguien ejerce un derecho de acceso en mitad de un conflicto laboral o comercial?

¿Y cuando descubrimos que una aplicación que llevamos meses utilizando trata los datos de una forma que nadie se había detenido realmente a analizar?

Ninguna de estas situaciones se resuelve preguntando simplemente dónde está la carpeta del RGPD.

Precisamente porque la protección de datos funciona, en la práctica, de una manera bastante menos ordenada que nuestros documentos.

Las organizaciones toman decisiones. Contratan herramientas. Cambian proveedores. Incorporan trabajadores. Lanzan campañas. Automatizan procesos. Reciben reclamaciones. Sufren incidentes. Empiezan a utilizar tecnologías que seis meses antes ni siquiera formaban parte de su actividad.

El tratamiento de datos ocurre dentro de todas esas decisiones.

Y ahí es donde debe estar también el Derecho.

Del cumplimiento a la decisión

Quizá haya llegado el momento de hablar de una protección de datos «post cumplimiento».

La expresión puede resultar deliberadamente provocadora. No significa, por supuesto, que el cumplimiento haya dejado de importar. Tampoco que podamos prescindir de las obligaciones documentales o de los mecanismos de responsabilidad proactiva que establece el RGPD.

Significa exactamente lo contrario: asumirlos como presupuesto y preguntarnos qué viene después.

Porque una organización no protege realmente los datos personales por disponer de una documentación jurídicamente correcta. Los protege cuando es capaz de incorporar criterios de privacidad a las decisiones en las que esos datos intervienen.

Esto obliga también a modificar el punto de partida del asesoramiento.

La pregunta inicial deja de ser «¿qué documentos necesita esta empresa?» para convertirse en algo bastante más elemental:

¿Qué quiere hacer la organización? ¿Cómo lo está haciendo? ¿Qué problema necesita resolver?

Sólo después tiene sentido preguntarse qué consecuencias jurídicas tiene esa actividad, qué riesgos genera y qué instrumentos debemos utilizar para ordenarla.

Puede que al final necesitemos una cláusula. O modificar un contrato. Realizar un análisis de riesgos. Revisar una base de legitimación. Establecer un procedimiento interno. Limitar determinada funcionalidad. Cambiar la configuración de una herramienta. Exigir garantías adicionales a un proveedor.

O puede que descubramos que lo importante no era producir un documento nuevo, sino cambiar una decisión.

El documento deja entonces de ser el producto del asesoramiento jurídico para convertirse en una de sus posibles consecuencias.

Empezar por la organización, no por el formulario

Existe una tendencia comprensible en cualquier sistema de cumplimiento: convertir obligaciones jurídicas complejas en procesos replicables.

Tiene ventajas evidentes. Permite sistematizar, comprobar, documentar y acreditar.

Pero también tiene un riesgo: que terminemos observando organizaciones diferentes a través de una misma plantilla.

Dos empresas con el mismo número de trabajadores pueden presentar riesgos de privacidad completamente distintos. Una pequeña compañía tecnológica puede desarrollar tratamientos más complejos que una organización diez veces mayor. Un proceso aparentemente secundario puede concentrar más riesgo que la actividad principal. Y una herramienta incorporada por un departamento sin ninguna apariencia de trascendencia jurídica puede modificar sustancialmente la forma en que se tratan determinados datos.

Por eso nuestra forma de trabajar en protección de datos intenta recorrer el camino en sentido inverso.

Primero entendemos la actividad.

Después identificamos el problema.

Y sólo entonces construimos la respuesta jurídica.

No se trata de sustituir el cumplimiento por una suerte de asesoramiento intuitivo. Se trata de conseguir precisamente un cumplimiento más real, porque las obligaciones jurídicas se proyectan sobre procesos que conocemos y no sobre una representación abstracta de la organización.

En cierto sentido, ésta debería haber sido siempre la lógica de la privacidad desde el diseño: no añadir posteriormente una capa jurídica a una decisión ya tomada, sino incorporar las preguntas adecuadas mientras esa decisión se está formando.

La tecnología ha hecho visible el problema

La transformación tecnológica de los últimos años ha convertido esta cuestión en especialmente evidente.

Durante mucho tiempo fue relativamente sencillo imaginar el tratamiento de datos como un conjunto de procesos razonablemente estables. Una empresa tenía determinados programas, determinados proveedores y determinados circuitos de información. Se analizaban, se documentaban y periódicamente se revisaban.

Ese mundo es cada vez menos reconocible.

Las organizaciones incorporan servicios en la nube, plataformas de terceros, sistemas de automatización y herramientas de inteligencia artificial con enorme rapidez. En ocasiones, la propia dirección desconoce algunas de las aplicaciones que están utilizando sus trabajadores.

La inteligencia artificial generativa ha llevado este fenómeno al extremo.

Prohibir su utilización suele ser tan poco realista como ignorarla. Pero redactar una política de uso y guardarla en la intranet tampoco resuelve el problema.

Hay que saber qué herramientas se utilizan, para qué se utilizan, qué información reciben, qué decisiones apoyan, qué proveedores intervienen, qué garantías ofrecen y en qué casos el riesgo aconseja establecer límites.

Y, sobre todo, hay que conseguir que alguien dentro de la organización sepa reconocer cuándo una utilización aparentemente cotidiana merece detenerse y preguntar.

Ése es probablemente uno de los grandes retos actuales de la protección de datos: desarrollar capacidad jurídica dentro de la propia organización.

Cuando la privacidad deja de ser un departamento

Una buena política de protección de datos no debería conseguir que todos los trabajadores se conviertan en especialistas en RGPD.

Debería conseguir algo bastante más útil: que determinadas preguntas aparezcan en el momento adecuado.

Antes de contratar una herramienta.

Antes de entregar una base de datos.

Antes de reutilizar determinada información.

Antes de poner en marcha una campaña.

Antes de automatizar una decisión.

Antes de responder precipitadamente a una solicitud de un interesado.

La organización no necesita que cada decisión cotidiana termine encima de la mesa de un abogado. Necesita criterios para distinguir las decisiones ordinarias de aquellas que requieren una segunda mirada.

Paradójicamente, una protección de datos verdaderamente integrada debería hacerse menos visible.

No porque haya desaparecido, sino porque empieza a formar parte de la manera normal de trabajar.

La organización deja de «hacer protección de datos» como actividad separada y comienza sencillamente a tomar mejores decisiones sobre la información que utiliza.

Una protección de datos orientada a problemas

Ésa es la filosofía con la que intentamos trabajar en VMA.

No concebimos la protección de datos como una colección de documentos que haya que entregar periódicamente al cliente para certificar que algo se ha hecho.

Los documentos importan. Las evidencias importan. Los procedimientos importan. El cumplimiento formal importa.

Pero el verdadero trabajo empieza muchas veces después.

Empieza cuando una empresa llama antes de implantar una herramienta y no después de que haya surgido el problema. Cuando podemos entender qué pretende conseguir y buscar una forma jurídicamente segura de hacerlo. Cuando una incidencia sirve para corregir un proceso y no únicamente para cerrar un expediente. Cuando la protección de datos participa en una decisión empresarial sin convertirse innecesariamente en un obstáculo para ella.

En definitiva, cuando el Derecho deja de observar la organización desde fuera y empieza a formar parte de su sistema de decisión.

A eso podemos llamarlo protección de datos post cumplimiento.

No porque hayamos superado el cumplimiento.

Sino porque cumplir era sólo el principio.

Su empresa ya utiliza inteligencia artificial. ¿Está cumpliendo el Reglamento europeo?

Puede que su empresa no desarrolle inteligencia artificial. Probablemente tampoco entrene modelos, diseñe algoritmos ni tenga un departamento dedicado a ello. Pero alguien utiliza ChatGPT para preparar documentos, Recursos Humanos emplea una herramienta para gestionar candidatos, Marketing genera imágenes, un programa transcribe reuniones o el CRM incorpora funciones de inteligencia artificial que nadie recuerda haber contratado expresamente.

Y eso basta para que convenga hacerse una pregunta jurídica que hasta hace poco parecía reservada a las grandes tecnológicas:

¿Qué obligaciones tenemos por utilizar inteligencia artificial?

El Reglamento (UE) 2024/1689, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial —el Reglamento de Inteligencia Artificial o AI Act— ya no es una norma sobre el futuro. Desde el 2 de agosto de 2026 ha entrado en una nueva fase de aplicación y algunas de sus obligaciones afectan directamente a empresas, profesionales y organizaciones que utilizan sistemas de IA en su actividad.

Existe, sin embargo, un equívoco bastante extendido. Cuando hablamos de regulación de la inteligencia artificial pensamos inmediatamente en OpenAI, Google, Microsoft, Anthropic y las demás empresas que desarrollan estos sistemas.

Pero el Reglamento no se dirige solamente a ellas.

Distingue entre diferentes operadores y atribuye obligaciones no sólo a quienes desarrollan o comercializan sistemas de inteligencia artificial, sino también, en determinados supuestos, a quienes los utilizan profesionalmente.

Una empresa que utiliza IA para seleccionar candidatos, atender clientes, generar contenidos, analizar documentación o apoyar determinadas decisiones puede quedar sometida al Reglamento aunque jamás haya desarrollado un algoritmo.

Por eso la primera pregunta no es qué inteligencia artificial desarrolla nuestra empresa.

Es otra mucho más sencilla:

¿Qué inteligencia artificial estamos utilizando y para qué?

Leer Más

El derecho se ejerce con palabras. Algunas reflexiones antes de un libro.

Hay una pregunta que me acompaña desde hace años y que, con el tiempo, he dejado de considerar retórica: ¿por qué pierde un caso quien tiene la razón?

No me refiero a los errores procesales, ni a la prueba mal practicada, ni a los plazos incumplidos. Me refiero a algo más difícil de señalar. A esos casos en que el derecho aplicable favorece claramente a una parte, los hechos están acreditados, y aun así algo falla. La resolución llega y uno tiene la siempre desagradable sensación de que el tribunal no llegó a ver lo que había que ver. O de que lo vio, pero no del modo en que debía.

Durante mucho tiempo atribuí esa sensación a la arbitrariedad, o a la suerte, o a factores que estaban fuera del control del abogado. Con el tiempo he llegado a pensar que eso es, en buena medida, una coartada como otra cualquiera.

Los casos no se ganan solo con argumentos. Se ganan con relatos.

Esa afirmación necesita matiz, porque mal entendida suena a cinismo o a una invitación a manipular. No se trata de eso. Es una descripción de cómo funciona el entendimiento humano, incluido el de los jueces. Los seres humanos no procesamos la realidad como bases de datos que reciben inputs y generan outputs lógicos. La procesamos narrativamente: buscamos coherencia, identificamos protagonistas y antagonistas, necesitamos que las cosas tengan sentido como historia antes de poder evaluarlas como argumentos.

Leer Más

IPTV ilegal y responsabilidad penal: la sentencia que marca un antes y un después

La piratería audiovisual ya no es un fenómeno marginal ni una travesura digital. La reciente sentencia que condena a los responsables de un servicio de IPTV ilegal por piratear la señal de Movistar Plus+ supone un punto de inflexión en la persecución penal de este tipo de conductas en España.

Por primera vez de forma clara y contundente, un tribunal español impone penas de prisión efectivas (tres años) y una indemnización económica relevante a favor de la titular de los derechos vulnerados: Telefónica, matriz de Movistar Plus+.

El mensaje es inequívoco: la reventa de IPTV ilegal no es una “zona gris”, sino un delito contra la propiedad intelectual con consecuencias penales reales.

Leer Más

Los retos legales de los creadores de videojuegos: propiedad, derechos y nuevos desafíos

La industria del videojuego se ha consolidado como uno de los sectores culturales y de entretenimiento más potentes del mundo. Pero junto a su espectacular crecimiento surgen también complejidades jurídicas que los desarrolladores, estudios y editores no siempre prevén al iniciar un proyecto. ¿Qué riesgos legales tienen por delante los creadores de videojuegos? ¿Qué marcos normativos deben tener en cuenta en España y Europa? Repasamos aquí los principales.

Leer Más

¿Tu web o app tiene textos legales? Si la respuesta es no, tu negocio está en peligro

Imagina que has invertido meses en desarrollar tu web o tu app. Has contratado diseño, programadores, estrategia de marketing… Y justo cuando empiezas a recibir visitas o clientes, te llega un requerimiento de la AEPD (Agencia Española de Protección de Datos), una reclamación de un consumidor o una notificación de retirada por parte de la plataforma donde operas.

¿El motivo?
No tienes textos legales.
O los que tienes son un copia-pega que ni informan ni protegen.

Lo legal no es un añadido. Es la base.

Muchas veces, los textos legales se tratan como un trámite sin importancia. Algo que se “resuelve después”. Pero en realidad, son parte del corazón del negocio digital.

Porque sin unos buenos textos legales:

  • No cumples con el RGPD ni la LSSI-CE.

  • No puedes defenderte si un usuario te reclama.

  • No puedes demostrar que el cliente fue informado.

  • Estás expuesto a multas, bloqueos y pérdida de confianza.

Leer Más

Listas IPTV: lo que muchos desconocen (hasta que reciben una citación judicial)

En los últimos años, las llamadas listas IPTV se han popularizado como una forma “alternativa” de acceder a contenidos audiovisuales —series, películas o partidos de fútbol— a través de Internet. Pero lo que para muchos parece un simple método “barato” de ver televisión, para la Justicia española puede constituir un delito contra la propiedad intelectual.

Leer Más

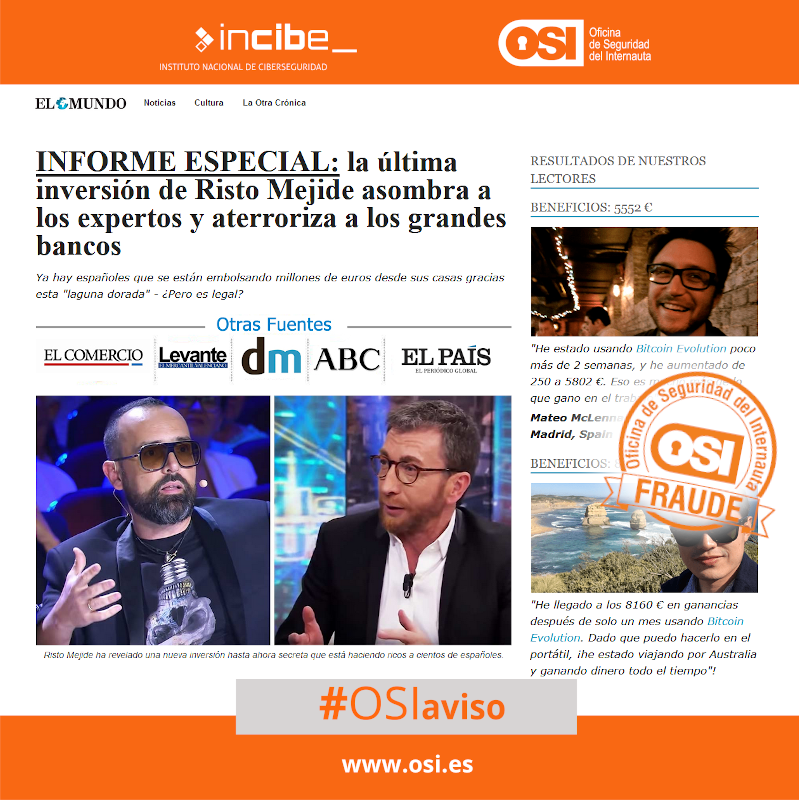
Cuentas falsas, cebos de famosos y fraudes de inversión: cómo protegerte y actuar

En los últimos meses se ha multiplicado un tipo de fraude especialmente dañino: los anuncios falsos que utilizan la imagen de personajes conocidos —presentadores, artistas o deportistas— para promocionar supuestas plataformas de inversión. Seguro que te has topado con titulares como:

“Chenoa revela en directo su secreto para hacerse millonaria y le cortan el micrófono”
“Broncano confiesa en TV su truco para duplicar el dinero con criptomonedas”

La realidad: ninguno de ellos ha dicho jamás nada parecido. Son campañas creadas por redes de estafadores que manipulan imágenes, vídeos y titulares para dar apariencia de legitimidad.

Muy recomendable la visita a la web de la Oficina de Seguridad del Internauta (osi.es)

Cómo funciona el engaño paso a paso

  1. Captación con impacto emocional: usan la imagen de un famoso para generar confianza.

  2. Noticia falsa: redirigen a una página que imita medios reconocidos (El País, El Mundo, La Vanguardia…), pero que en realidad es un clon.

  3. Gancho de urgencia: mensajes como “últimas plazas” o “aprovéchalo antes de que lo prohíban”.

  4. Primer ingreso bajo: invitan a probar con 250 € o cantidades moderadas.

  5. Escalada de la estafa: simulan ganancias en una plataforma que en realidad es solo un gráfico falso.

  6. Bloqueo final: cuando el afectado intenta retirar su dinero, le exigen comisiones extra o simplemente desaparecen.

Leer Más

Fraudes en inversiones: lo que debes saber para no caer en la trampa

El mercado de las inversiones, ya sea en bolsa, criptomonedas, NFT, forex o supuestas plataformas de “alta rentabilidad”, se ha convertido en un terreno fértil para estafadores. La promesa de ganancias rápidas y seguras seduce, pero tras ella se esconde un fenómeno con consecuencias devastadoras: pérdidas económicas millonarias y uso indebido de datos personales y bancarios.

1. Cómo funcionan estos fraudes

Los esquemas fraudulentos de inversión suelen tener elementos comunes:

  • Captación agresiva: llamadas, correos o anuncios en redes sociales que ofrecen rentabilidades muy superiores al mercado.

  • Legitimidad aparente: páginas web muy cuidadas, con logos de organismos oficiales falsificados y testimonios inventados.

  • Falsas plataformas: el inversor cree que compra criptos o acciones, pero en realidad ve una simulación gráfica de ganancias.

  • Escalada del engaño: al inicio permiten recuperar pequeñas cantidades para generar confianza. Luego presionan para reinvertir más dinero.

  • Desaparición o bloqueo: cuando el afectado pide retirar el capital, la plataforma exige comisiones adicionales o simplemente desaparece.

Leer Más